Sitio web de PokerTracker pirateado
Los usuarios que introdujeron información de tarjetas de crédito entre el 23-12-18 y el 2-01-19 podrían verse afectados por el ataque.
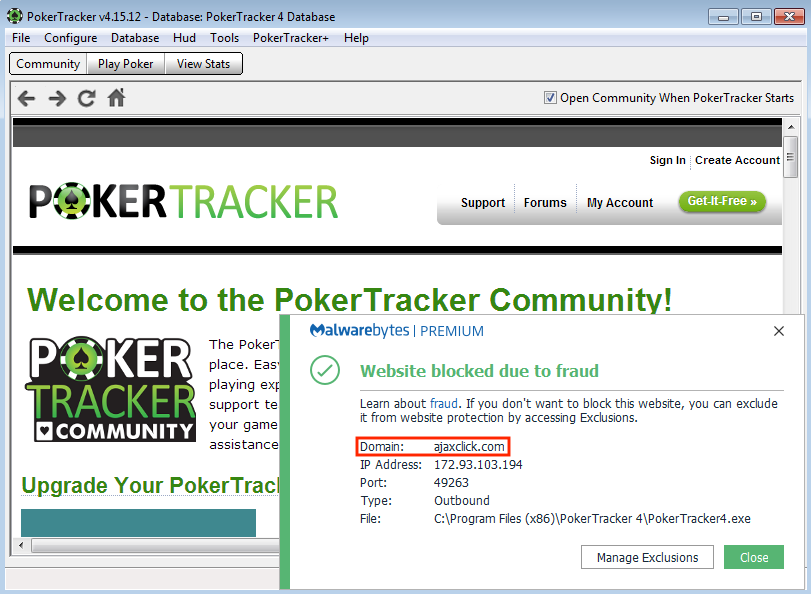
La semana pasada MalwareBytes reveló que el sitio web de PokerTracker había sido pirateado y cargado con un script 'Magecart', que es un código que roba información de pago de los clientes. Este es el guión más conocido por ciberataques de alto perfil a British Airways y Ticketmaster.
Ayer Derek Charles de PokerTracker anunció que fueron informados del ataque el 8 de agosto. Determinaron que era posible porque estaban ejecutando una versión desactualizada de Drupal CMS. Inmediatamente se tomaron medidas para desactivar el script, actualizar su software y reforzar su seguridad.
El ataque tuvo lugar entre el 23 de Diciembre de 2018 y el 2 de Enero de 2019. Cualquier cliente que haya introducido la información de su tarjeta de crédito en el sitio web de PokerTracker durante ese tiempo está siendo contactado e instado a controlar sus cuentas de tarjeta de crédito para detectar cualquier actividad fraudulenta. Derek Charles estimó que el número de clientes potencialmente afectados era de miles.
PokerTracker no guarda información de tarjetas de crédito o de facturación en sus servidores. La aplicación de PokerTracker en sí misma no ha sido afectada, sólo su sitio web. Es poco probable que la información de nombre de usuario y contraseña se haya visto comprometida, sin embargo, PokerTracker recomienda que cambie su contraseña para estar completamente seguros.
En su declaración en 2+2, Derek Charles se disculpó por el tiempo que le tomó responder a estos ataques:
Lamentamos que este incidente haya ocurrido y pedimos sinceramente disculpas por haber tardado tres semanas en evaluar adecuadamente el alcance y la gravedad de los daños para notificar a los clientes potencialmente afectados. Esta es la primera vez que hemos tenido un incidente de seguridad importante y hemos aprendido mucho durante este proceso que podemos mejorar.