+1 für wo hast das Ding her?
Bin dann mal Backups machen...
$500 innerhalb von 2 Tagen, wenn du nicht in 2 Tagen zahlst dann $1000. Und wenn Du nach 2 Wochen nicht bezahlt hast, löschen sie deine Daten.
Die wollen Bitcoins im Wert von 500$. Ist eine schöne Erklärung dabei, wie du das alles machst.
Angeblich kann er sogar die Kontrolle über dein Bitcoinkonto bekommen, wenn du mit dem infiziertem Rechner die Zahlung tätigst.
Für solche Fälle müsste es Leute geben die solche ***** ausfindig machen und dann zu Kleinholz verarbeiten. Wo ist Anonymous wenn man sie braucht?
auf keinen fall zahlen und egal ob du zahlst oder nicht, du wirst die daten so oder so zu 99% nicht wiedersehen
Wir hatten den auch mal hier im netz und alle Netzwerkshares wo der User zugrif hatte waren Verschlüsselt, leider war ich da nich beteiligt und weis nicht was Ende vom Lied war ich glaub wir mussten die Daten von der Bandsicherung wiederherstellen ...
Jop, war bei uns genauso.
Ergo für zuhause dringend ne offline Sicherung auf Platte vorhalten.
Und die Mail war so gut gemacht, dass es keinen Zweifel an der Sicherheit des Links gab?
Die Fake-Mails sind mittlerweile ziemlich gut gemacht und man muss 2x hinschauen, ob es nun eine echte Mail oder ein Fake ist. Hier mal ein Beispiel von Paypal, welches ich letzte Woche bekommen habe. Wer selbst Kunde bei Paypal ist, wird zugeben, dass diese fast so aussieht, wie das Original. Zudem wurde mein kompletter Vor- und Nachname benutzt.
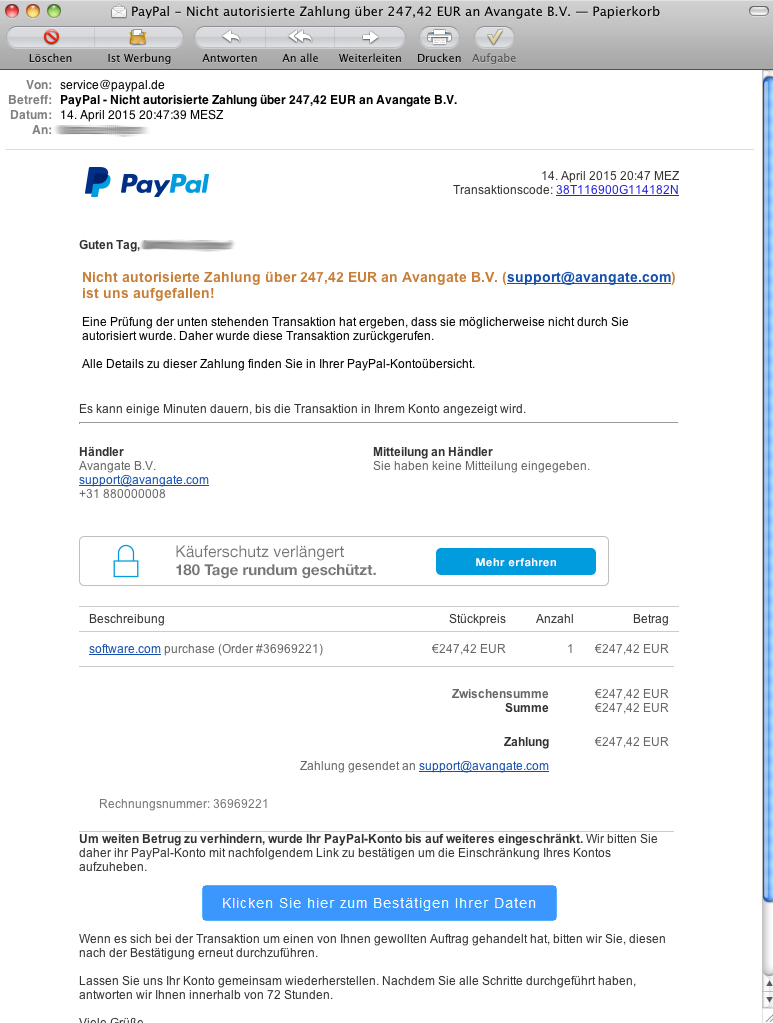
Mittlerweile habe ich mir aber angewöhnt, keine Links mehr in E-Mails anzuklicken und mich nur noch direkt über die jeweilige Website anzumelden.
Original von JoeKehr
Mittlerweile habe ich mir aber angewöhnt, keine Links mehr in E-Mails anzuklicken und mich nur noch direkt über die jeweilige Website anzumelden.
Dito. Ist imo auch die praktikabelste Möglichkeit. Hatte den Fall vor Kurzem mit einer gefakten Reisebuchungsmail von ab-in-den-Urlaub...
Das so Leute morgens noch in den Spiegel schauen können das is so abartig, ich kann nur für die hoffen das die keiner findet ♦
Original von JoeKehr
Die Fake-Mails sind mittlerweile ziemlich gut gemacht und man muss 2x hinschauen, ob es nun eine echte Mail oder ein Fake ist. Hier mal ein Beispiel von Paypal, welches ich letzte Woche bekommen habe. Wer selbst Kunde bei Paypal ist, wird zugeben, dass diese fast so aussieht, wie das Original. Zudem wurde mein kompletter Vor- und Nachname benutzt.
den hatte ich auch und habe direkt bei paypal angerufen weil mir das spanisch vorkam... die dame wusste sofort worum es geht und meinte ist nen weitverbreiteter virus/spam/trojaner.
sonst klick ich die auch einfach weg aber der sah halt gut gefaked aus, auch wegen der mailadresse.
Mittlerweile habe ich mir aber angewöhnt, keine Links mehr in E-Mails anzuklicken und mich nur noch direkt über die jeweilige Website anzumelden.
Hängt natürlich auch viel vom Mail-Provider ab ich bin bei Yahoo und man kann über die sagen was man will aber der Spam-Filter von denen ist absolut Top diese Mails wie oben waren bei mir alle im Spam Verzeichnis und nicht im Regulären Posteingang...
Kann man dort oben nicht auf die Mailadresse klicken und sieht dann die wirklich hinterlegte?






 sick