




Normal ja.... hier nicht:
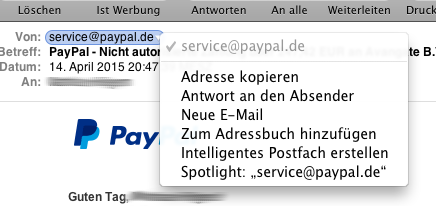
Was natürlich auch sein könnte, dass man den Mailserver von Paypal gehackt hat und in deren Namen die Mails verschickt hat.
Normal ja.... hier nicht:
Was natürlich auch sein könnte, dass man den Mailserver von Paypal gehackt hat und in deren Namen die Mails verschickt hat.
@krong: Welcher Browser? Weiß man, ob das direkt n Browser Exploit war, oder war das irgend ein Plugin?
in den meisten email programmen kann man einstellen wie man die header der emails sehen will, teils in mehreren stufen
und die links die da in den emails stehen werden durch die meisten email programme beim drüberfahren auch so angezeigt das man sieht welcher link wirklich dahintersteckt ... da offenbart sich eigentlich fast immer (99,9%) das es sich nicht um eine original firmenseite handelt
wer nach gefühlt 5+ jahren spam-mails/fake-mails aber immer noch blind auf solche links klickt ist imo selbst schuld und hat den schaden der dabei entsteht verdient
zudem sollte wers noch nicht macht java (nicht mit javascript verwechseln) standardmäßig im browser deaktivieren und zudem mit adblock plus und noscript surfen
glaub die meisten drive-by infektionen werden z.b. mittels java durchgeführt und zwar so das man es noch nicht mal mitbekommt
hilft dem topicersteller zwar jetzt auch nicht aber vielleicht lernt er und andere ja etwas aus diesem topic
Original von EilatOne
in den meisten email programmen kann man einstellen wie man die header der emails sehen will, teils in mehreren stufenund die links die da in den emails stehen werden durch die meisten email programme beim drüberfahren auch so angezeigt das man sieht welcher link wirklich dahintersteckt ... da offenbart sich eigentlich fast immer (99,9%) das es sich nicht um eine original firmenseite handelt
wer nach gefühlt 5+ jahren spam-mails/fake-mails aber immer noch blind auf solche links klickt ist imo selbst schuld und hat den schaden der dabei entsteht verdient
zudem sollte wers noch nicht macht java (nicht mit javascript verwechseln) standardmäßig im browser deaktivieren und zudem mit adblock plus und noscript surfen
glaub die meisten drive-by infektionen werden z.b. mittels java durchgeführt und zwar so das man es noch nicht mal mitbekommt
hilft dem topicersteller zwar jetzt auch nicht aber vielleicht lernt er und andere ja etwas aus diesem topic
Du übersiehst halt total, dass viele INet-Nutzer nicht Dein tech. Wissen haben. Von daher von "verdient" zu reden find ich schon ein starkes Stück. Aber es wird der Tag kommen, wo jemand versucht Dich zu betrügen - vielleicht mit nem Topic, wo Du Dich nicht auskennst!
|Spin & Go HUD|
|hyper HU HUD|
 luzerus-bhaal
[Feedback-Thread]
Original von Roven
Email-Adresse zu fälschen ist kein Problem. Da braucht man nichts zu hacken.
Naja ganz so einfach ist das nicht. Den Absender zu ändern zwar schon, aber damit ist es nicht getan. Es wird noch ein gültiges, vertrauenswürdiges Zertifikat benötigt, sonst schiebt das jeder Mail-Client sofort in den Spam Ordner.
- seit jahren wird immer und immer wieder in den massenmedien auf die gefahr durch spam-mails, fake-mails hingewiesen
- seit jahren bekommt man bei den meisten wichtigen internetseiten bei der registrierung den hinweis das der anbieter niemals per email nach den zugangsdaten fragt
- seit jahren ...
sorry, wer also immer noch auf links in emails klickt ohne geprüft zu haben ob die email wirklich vom angeblichen absender stammt hat es nicht anders verdient
und auf das thema backups will ich hier gar nicht erst weiter eingehen ...
@EilatOne ich geb dir ja grundsätzlich Recht, nur haben die Fakemails mittlerweile eine so hohe Qualität erreicht, dass selbst erfahrene Nerds 2mal drübergucken müssen ob die echt sind. Da ist es für die Elterngeneration doppelt schwer sowas überhaupt in Erwägung zu ziehen...
Es geht hier auch nicht um das Eintragen der Zugangsdaten o.ä. Ein Klick reicht und deine Festplatten verschlüsseln sich von ganz alleine...
ich wollte nur darauf hinweisen das vor diversen gefahren seit jahren wiederholt auf breiter ebene gewarnt wird
Original von EilatOne
in den meisten email programmen kann man einstellen wie man die header der emails sehen will, teils in mehreren stufenund die links die da in den emails stehen werden durch die meisten email programme beim drüberfahren auch so angezeigt das man sieht welcher link wirklich dahintersteckt ... da offenbart sich eigentlich fast immer (99,9%) das es sich nicht um eine original firmenseite handelt
wer nach gefühlt 5+ jahren spam-mails/fake-mails aber immer noch blind auf solche links klickt ist imo selbst schuld und hat den schaden der dabei entsteht verdient
zudem sollte wers noch nicht macht java (nicht mit javascript verwechseln) standardmäßig im browser deaktivieren und zudem mit adblock plus und noscript surfen
glaub die meisten drive-by infektionen werden z.b. mittels java durchgeführt und zwar so das man es noch nicht mal mitbekommt
hilft dem topicersteller zwar jetzt auch nicht aber vielleicht lernt er und andere ja etwas aus diesem topic
Dümmster und zugleich arrogantester Post ever 
99% der Verwender dieses Internetzes haben nicht dein Wissen. Die Mails sind leider für diese 99% brutal gut gefälscht, wo soll ein Laie denn da bitte sehen dass es eine Fälschung ist. Man wird mit Vor- und Nachname angeschrieben, Absender-Adresse passt, Layout is 1-zu-1 dasselbe - klar gibt es dann Menschen die auf den Link klicken. Ist jetzt nicht zu weit hergeholt...
gib doch einfach zu, dass "verdient" das falsche Wort war.
Bloß weil jmd. bestimmtes Wissen nicht hat oder nicht sehr vorsichtig ist hat er doch noch längst nicht so einen Ärger verdient.
Verdient wäre es allerhöchstens wenn er zuvor auch Menschen betrogen hat.
Er hat glaube ich nicht gecheckt, dass es hier nicht um random "Viagra only for 5$" Mails geht, sondern gefakten E-Mails von seriösen Firmen, die von der Aufmachung fast zu 100% dem Original gleichen.
aber auch vor solchen gut gefakten emails wird schon seit jahren gewarnt und gute tipps gegeben
zumal es völlig egal ist ob die email gut oder schlecht gefaked ist wenn man einfach sein hirn einschaltet und überlegt was der angebliche absender da von einem will
da ist es unerheblich ob die mail gut oder schlecht gefaked ist, es geht um den inhalt den man prüfen sollte und dabei sollte man das ganze dann normalerweise fast immer in frage stellen können
und auch verdient weil die leute es immer noch nicht schaffen von ihren angeblich wichtigen sachen backups anzulegen und sei es nur regelmäßig von hand per copy & paste auf ne externe platte die nicht permanent am rechner hängt
alter was ein abgefuckter standpunkt-
jemand hat also Unglück "verdient" weil er dies das nicht schafft/macht?
Wenn jemand aus Unachtsamkeit bei rot über die Ampel läuft wünsche ich ihm doch auch nicht angefahren zu werden. work on your ego plz
Auch wenn es nicht hilft - ich finde niemand hat solche Probleme verdient und hoffe OP findet eine Lösung!
Der Fakemail ist auf jeden Fall die Beste die ich überhaupt je gesehen habe. Und ich hätte es nicht erkannt.
@EilatOne:
Heutzutage wird alles nurnoch über Onlineshops, Paypals & Co. abgewickelt. Es gibt soviele seriöse Mails die mit Links arbeiten. Und irgendwann kriegst du eine Fakemail auf den Tisch, die für dich sehr plausibel aussieht. Würde mich als Obernerd bezeichnen und hab im letzten Jahr 3-4 Mails bekommen, die erstmal für einen 5-minütigen Bluthochdruck gesorgt haben. Am Ende waren es sehr sehr gute Fakes die auch auf dem 2. Blick nicht wie ein Fake aussahen.
Und wäre es so einfach, solche Gefahren zu dodgen. Dann würden sich die Angreifer andere Methoden suchen. Aber die Masche mit den Scammails funktioniert seit über 10 Jahren und wird auch noch in 10 Jahren gut laufen.
@EilatOne du verstehst imo nicht wie unkompetent ~90% der User dieses Interwebz sind... Der Großteil hat doch noch nie von Phishing oder Scam gehört und hat davon einfach mal überhaupt keine Ahnung und nicht die Möglichkeit sowas zu erkennen...
Original von krong
@EilatOne du verstehst imo nicht wie unkompetent ~90% der User dieses Interwebz sind... Der Großteil hat doch noch nie von Phishing oder Scam gehört und hat davon einfach mal überhaupt keine Ahnung und nicht die Möglichkeit sowas zu erkennen...
Was suchen Sie dann im Internet...








