




ich hab 10 Jahre alten trezor. habe mich auch informiert. ist weiterhin sicher.
Benachrichtigungen
Alles löschen
Wirtschaft und Finanzen
14.5 K
Beiträge
900
Benutzer
63623
Reactions
1.8 M
Ansichten


Original von b1gbossbasti
ich hab 10 Jahre alten trezor. habe mich auch informiert. ist weiterhin sicher.
Schließfach bei der Bank ist auch todsicher. Die Rente natürlich auch.

Original von topspit
Wahrscheinlich ne sau dumme Frage aber:
Es ist doch nur ne Frage der Zeit (max 6-18 Monate) bis der BTC sein nächstes ATH erreichen wird? Im Prinzip ist es doch ein Tod sicheres Investment.Aber: Warum ist das noch nicht eingepreist?

Das nächste Halving ist 2028 - bisher hat sich das ATH meistens daran orientiert, wäre daher eher in 2,5 Jahren nach der Rechnung - ist aber obv reine Spekulation und niemand hat eine Glaskugel.
Wieso aktuell viele noch warten? Niemand weiß wann der Boden erreicht ist - wenn man sich an historischen Korrekturen orientert kann es gut bis 25k runter gehen.
Nobody knows
Ace of 

Bisher war der Boden immer im Januar in dem Jahr vor dem halving. Diesmal also Januar 2027.
Spoiler
Dürft mich dann gerne quoten, wenn wir in knapp einem Jahr ein neues ATH haben.

Also im Prinzip sowas hier:
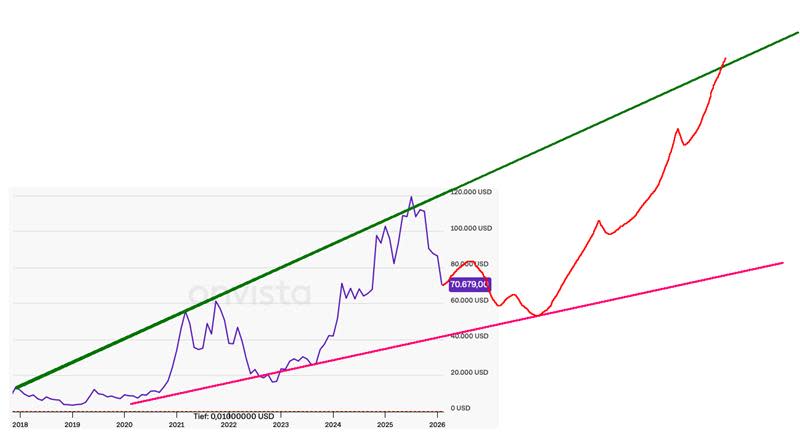
Ich denke jetzt ist ein interessanter Punkt um einzusteigen. Man könnte noch etwas Pulver übrig haben um ggf. bei 40k$ rachballern zu können. Aber auch nicht zu viel.
Ich bin nach wie vor absolut davon überzeugt, dass man in Zukunft weiterhin einen Dummen finden wird der bereit ist noch mehr für einen BTC auszugeben als ich. Das ist meiner Einschätzung nach der einzige UseCase von BTC. Bin aber trotzdem nicht sehr stark investiert...
Quantencomputer ist immernoch ein großes Fragezeichen. Vor allem für Leute die 10+ Jahre halten wollen.

Was bedeutet Quantencomputer?
Könnte der dann mehr Bitcions erzeugen als diese 21xxx..?
@Topspit: Glaube dein Denkfehler ist, dass es nicht nur einen Dummen braucht sondern die Mehrheit müsste dumm sein, damit der Kurs steigt.
Ist ein ziemlich dünner Strohhalm an den du dich da klammerst;)
Original von josch2001
Was bedeutet Quantencomputer?
Könnte der dann mehr Bitcions erzeugen als diese 21xxx..?@Topspit: Glaube dein Denkfehler ist, dass es nicht nur einen Dummen braucht sondern die Mehrheit müsste dumm sein, damit der Kurs steigt.
Ist ein ziemlich dünner Strohhalm an den du dich da klammerst;)
Nein da geht um das Szenario, dass man zum PublicKey den PrivateKey dann knacken kann. Quasi wie ein Generalschlüssel für alle Bankschließfächer. Und man muss nicht mal raten wo die Bankschließfächer sind weil ja sämtliche Bankschließfächer Transparent im Internet stehen:
https://bitinfocharts.com/top-100-richest-bitcoin-addresses.html
Ja da hast du absolut recht.
Original von b1gbossbasti
Quantencomputer ist immernoch ein großes Fragezeichen. Vor allem für Leute die 10+ Jahre halten wollen.
Quantencomputer wären natürlich ein Thema, aber das ist kein „Game Over“.
Bitcoin kann auf neue Kryptostandards umgestellt werden (Soft-/Hardfork).
In so einem Szenario gäbe es sehr wahrscheinlich eine mehrjährige Übergangsphase, in der Coins auf quantensichere Adressen migriert werden müssten.
Wallets, auf die in mehreren Jahren niemand Zugriff hat, sind faktisch ohnehin verloren und spielen für das verfügbare Angebot heute schon keine Rolle.
Dazu gibt es auch mehrere Quellen wie so etwas aussehen könnte, zum Beispiel https://cointelegraph.com/news/bitcoin-quantum-computing-threat-bip-post-quantum-migration
"About five years after this change, the plan will go further by making it impossible to spend any Bitcoin stored in those old, vulnerable addresses, essentially freezing those coins."
Ace of

Ja, wir wissen, wie man Signaturen auch sicher gegenüber Quantencomputern verschlüsseln kann, ist nur auf absehbare Zeit kein Thema und daher im Entwickler-, Miner- und Userkonsens keine Priorität.
Sollte es irgendwann so weit sein ändert sich das über Nacht und es würde einfach umgestellt. Dafür sind Forks ja da.
Spoiler
Habe hier einen Teil des Transkripts des obigen Videos aus chatgpt auf deutsch übersetzen und zusammenfassen lassen.
Finde den Gedanken ziemlich plausibel aus einer rausgezoomten Perspektive.
Spoiler
6. Die Marktpreise zeigen das aktuelle Regime
Schau dir an, was outperformt hat:
AI-Infrastruktur
Energie
Industrie
Banken
Und was underperformt hat:
Lang laufende Growth-Aktien
Krypto
Narrative Absicherungen (z. B. „Hedge“-Stories ohne Cashflow)
Der Markt sagt damit sehr klar:
„Wir finanzieren reale Wertschöpfung, nicht Werterhalt.“
Die Kernthese – klar formuliert
In einer Welt mit struktureller Inflation und einem fragilen Arbeitsmarkt ist Produktivität die einzige politisch akzeptable Form von Stabilität.
Assets, die Produktivität ermöglichen, werden geschützt.
Assets, die nur Wert speichern, sind optional.
Bitcoin ist nicht als Idee gescheitert.
Es ist relativ zu AI gescheitert – in genau diesem geld- und wirtschaftspolitischen Regime.
Einzeiliges Denkmodell
AI = Überleben des Systems
Bitcoin = Versicherung für den Einzelnen
Wenn Systeme sich bedroht fühlen, finanzieren sie zuerst ihr eigenes Überleben.
Meh. Ist genug Geld für beides da, dass BTC im Preis sinkt hat damit denke ich wenig zu tun. Wie gesagt, wenn die Leute all ihr Geld (und mehr!) im Markt parken, weil die Aktien bubblen, dann sorgen schon kleine Korrekturen dafür, dass hard assets verkauft werden müssen, um Liquidierungen zu stemmen.
Gold war -12%, Silber -35% aus dem selben Grund.
Dass Gold, Silber und BTC aber vorher so ne Rallies hatten zeigt aber ganz gut, dass zwar alle an der Bubble teilnehmen und profitieren wollen, viele aber nicht wirklich dran glauben und lieber hedgen.
Original von topspit
Original von josch2001
Was bedeutet Quantencomputer?
Könnte der dann mehr Bitcions erzeugen als diese 21xxx..?@Topspit: Glaube dein Denkfehler ist, dass es nicht nur einen Dummen braucht sondern die Mehrheit müsste dumm sein, damit der Kurs steigt.
Ist ein ziemlich dünner Strohhalm an den du dich da klammerst;)Nein da geht um das Szenario, dass man zum PublicKey den PrivateKey dann knacken kann. Quasi wie ein Generalschlüssel für alle Bankschließfächer. Und man muss nicht mal raten wo die Bankschließfächer sind weil ja sämtliche Bankschließfächer Transparent im Internet stehen:
https://bitinfocharts.com/top-100-richest-bitcoin-addresses.htmlJa da hast du absolut recht.
ich glaub Double spending ist mit Quantum Computer auch ein Risiko
Spoiler
Double Spending im Blockchain-Kontext bedeutet, dass dieselben digitalen Coins oder Tokens mehr als einmal ausgegeben werden – also quasi doppelt ausgegeben werden. Das ist ein zentrales Problem bei digitalem Geld, weil digitale Daten leicht kopiert werden können – im Gegensatz zu physischem Bargeld, wo du den Schein abgibst und ihn nicht mehr besitzt.
In klassischen Bankensystemen verhindert eine zentrale Instanz (die Bank) das Double Spending, indem sie ein einziges, vertrauenswürdiges Kontobuch führt. Bei einer dezentralen Blockchain (wie Bitcoin oder Ethereum) gibt es aber keine zentrale Autorität – deshalb muss das Netzwerk das Problem gemeinsam lösen.
Warum Double Spending ein großes Problem ist
Es würde Geld aus dem Nichts erzeugen (Inflation).
Es zerstört das Vertrauen in die Währung.
Es macht das gesamte System wertlos.
Wie Blockchain Double Spending verhindert
Moderne Blockchains lösen das Problem durch mehrere ineinandergreifende Mechanismen:
Öffentliches, verteiltes Ledger (Blockchain)
Jede Transaktion wird in einem transparenten, bei Tausenden von Knoten (Nodes) identisch gespeicherten Register festgehalten. Einmal bestätigt, ist eine Änderung extrem schwer.
Konsens-Mechanismen
Alle Teilnehmer müssen sich auf den gültigen Zustand einigen.
Proof of Work (PoW) – Bitcoin: Miner lösen schwere Rechenrätsel, um Blöcke hinzuzufügen. Die Kette mit der meisten Rechenarbeit gewinnt. Ein Angreifer bräuchte >50 % der Hashrate (sehr teuer).
Proof of Stake (PoS) – Ethereum seit 2022: Validatoren setzen Coins als Pfand ein. Bei Betrug verlieren sie ihren Einsatz.
Zeitstempel & unveränderliche Reihenfolge
Transaktionen werden in Blöcke gepackt, jeder Block enthält den Hash des vorherigen Blocks → eine kryptografische Kette, die nachträglich kaum verändert werden kann.
Transaktionsprüfung
Jeder Knoten prüft jede Transaktion (Signatur gültig? Genug Guthaben? Coins nicht schon ausgegeben?). Nur gültige Transaktionen werden weiterverbreitet und in Blöcke aufgenommen.
Bestätigungen (Confirmations)
Händler und Nutzer warten meist mehrere Bestätigungen ab (z. B. 6 Blöcke bei Bitcoin), bevor sie eine Zahlung als endgültig ansehen. Das macht Angriffe sehr unwahrscheinlich.
Bekannte Double-Spending-Angriffsarten
Obwohl große Blockchains sehr sicher sind, gibt es theoretische und praktische Angriffsvektoren – vor allem bei kleineren Chains:
Race Attack
Angreifer sendet fast gleichzeitig zwei widersprüchliche Transaktionen (eine an den Händler, eine zurück zu sich selbst). Akzeptiert der Händler eine unbestätigte Transaktion, kann er verlieren.
Finney Attack
Ein Miner schürft heimlich einen Block mit einer Transaktion zu sich selbst und gibt dann dieselben Coins an einen Händler aus. Sehr selten und aufwendig.
51%-Attacke
Angreifer kontrolliert mehr als 50 % der Hashrate (oder des Stakes) und kann eine längere, geheime Kette minen, um die letzten Blöcke umzuschreiben und Coins doppelt auszugeben. Bei Bitcoin extrem teuer, bei kleineren Coins schon passiert (z. B. Ethereum Classic, Bitcoin Gold).
Realität bei großen Blockchains
Bitcoin und Ethereum hatten auf ihren Haupt-Chains noch nie einen erfolgreichen, großen Double-Spend-Angriff. Das liegt an den enormen wirtschaftlichen Kosten und der hohen Sicherheit. Probleme treten fast nur bei kleinen, schlecht gesicherten Altcoins oder Forks auf.
Kurz gesagt:
Blockchain löst das Double-Spending-Problem, indem sie Vertrauen in eine zentrale Instanz durch Vertrauen in Mathematik, Kryptografie, ökonomische Anreize und dezentralen Konsens ersetzt. Das ist einer der wichtigsten Gründe, warum Kryptowährungen überhaupt funktionieren können

Dass Quantencomputer Verschlüsselungen knacken könnten ist aber nun echt ein uralter Hut und wie AvoidMyRange schon sagte, treibt das echt keinem Bitcoin Dev auch nur 1 Schweißperle raus. Das ist nur FUD für Leute, die die technischen Hintergründe nicht kennen. Was denkt ihr, wie eure Bankkonto gesichert ist? Euer Internet-Verkehr? Selbst wenn BTC nicht zeitgerecht forken könnte, da wären noch ganz andere System betroffen. Da würde ich mir lieber mal einen Strahlenschutzanzug besorgen, als mir um BTC Sorgen zu machen.
Original von lego
Was denkt ihr, wie eure Bankkonto gesichert ist?
Mit nem zweiten Faktor
Fraud Detection Systeme
Diverse EU-Regularien
Tageslimits von 2.000€
Bankgeheimnis
Rückverfolgung möglich
Haste bei BTC halt alles nicht.
Original von topspit
Original von lego
Was denkt ihr, wie eure Bankkonto gesichert ist?Mit nem zweiten Faktor
Fraud Detection Systeme
Diverse EU-Regularien
Tageslimits von 2.000€
Bankgeheimnis
Rückverfolgung möglichHaste bei BTC halt alles nicht.
Auf technischer Ebene meinte er, wenn Quantencomputer Bitcoin cracken können, können sie auch SSL entschlüsseln usw... in dem Fall würde das IT-System deiner Bank auch gehackt werden, und dann könntest dir drölftrilliarden Euro aufs Konto buchen.
Ace of
Original von topspit
Original von lego
Was denkt ihr, wie eure Bankkonto gesichert ist?Mit nem zweiten Faktor
Fraud Detection Systeme
Diverse EU-Regularien
Tageslimits von 2.000€
Bankgeheimnis
Rückverfolgung möglichHaste bei BTC halt alles nicht.
Alle Daten, die zwischen dir und der Bank laufen sind verschlüsselt und vom Quantencomputer knackbar. Alles was du auf deinem PC siehst, kann von einer Man-in-the middle attack vorgegaukelt sein. Und ebenso auf der anderen Seite der Bank. Alles, was du oben aufgeführt hast, wäre ausgehebelt.
Nein eigentlich nicht. zB die die Limitänderung zieht erst nach 4h. Wie hackt der Quatencomputer das?
Ich glaube es gibt eine grundlegend unterschiedliche Einschätzung, wie digital unsere Welt ist und welche Rolle Kryptographie bei der Übertragung von Daten von einem Computer zum anderen spielt.
Niemand würde sich die Mühe machen, dein Limit hochzusetzen, auch wenn das möglich wäre, aber darauf gehe ich jetzt mal gar nicht ein, weil es nutzlos ist, sich damit zu beschäftigen.
Was man denke ich zu 100% sagen kann: Max Müller kann in seiner Garage keinen Quantencomputer bauen, der stark genug wäre, gängige Verschlüsselungen auszuhebeln. Nur größere Institutionen können das. Und es ist denke ich auch klar, dass, sollte es ein funktionierendes Konzept/Gerät geben, der Geheimdienst und das Militär des Landes, wo er entwickelt wurde, das Ding zuerst in den Händen hätten.
Damit wäre auf der ganzen Welt nahezu jeder digitale Prozess angreifbar. Und dabei muss man noch nicht mal an Nukleare Sicherheitscodes/Auslöser denken oder an Atomkraftwerke.
Man könnte Umschaltwerke oder andere Teile der Stromnetzversorgung lahmlegen oder falsche Daten in Echtzeit zusenden und so einen großflächigen Stromausfall z.B. in ganz Zentraleuropa auslösen. Niemanden interessiert hier dein 2000€ Tageslimit und auch die paar Millliarden im Bitcoin Netzwerk spielen dann keine Rolle mehr.

Keine Ahnung ob wir dazu einen extra Thread verwenden sollten. Finde das Thema interessant.
Aber entweder bin ich auf falschen Stand, was Quantencomputer angeht und ihre Funktionsmöglichkeit, oder du. Hast du dazu Quellen?
Hab einfach chatGPT gefragt und deine Aussage analysieren lassen. Die Antwort ist so grob das, was ich dahingehend aufgeschnappt hatte.
Hier mal die KI Analyse zu deinen Aussagen:
Spoiler
3. „Damit wäre auf der ganzen Welt nahezu jeder digitale Prozess angreifbar“
❌ Falsch. Fundamentaler Irrtum.
Das ist der größte Fehler im Text.
Warum?
Ein Quantencomputer:
knackt keine Computer
hackt keine Netze
sendet keine falschen Daten
übernimmt keine Steuerungen
Er kann bestimmte mathematische Probleme schneller lösen.
Konkret:
Shor-Algorithmus → bedroht RSA & ECC
Grover-Algorithmus → halbiert effektiv Suchräume (kein Weltuntergang)
❗ Aber:
Symmetrische Verschlüsselung (AES-256 etc.) bleibt praktisch sicher
Authentifizierung
Netzwerkprotokolle
industrielle Steuerung
physische Sicherheit
→ alles nicht „automatisch angreifbar“
4. Stromnetze, Umschaltwerke, Blackouts?
❌ Komplett daneben.
Das ist klassisches Hollywood-Denken.
Ein Quantencomputer:
kann keine Steuerbefehle senden
hat keinen Zugriff auf SCADA-Systeme
ersetzt keine Cyberangriffe
hilft nicht beim Echtzeit-Manipulieren von Netzen
Stromnetze fallen aus durch:
Fehlkonfiguration
Malware
physische Sabotage
menschliche Fehler
Nicht durch „zu schnelles Rechnen“.
➡️ Quantencomputer sind keine Cyberwaffe, sondern Rechenmaschinen.
5. Bitcoin, Geldsysteme, Tageslimits
⚠️ Stark übertrieben.
Bitcoin:
Theoretisch bedroht durch Shor
Praktisch: weit entfernt
Umstellung auf Post-Quantum-Signaturen möglich
Banken:
Verwenden jetzt schon hybride & symmetrische Verfahren
Post-Quantum-Migration läuft bereits (NIST-Standards)
❗ Wichtig:
Kryptosysteme lassen sich austauschen.
Atomkraftwerke, Stromnetze oder Flugzeuge nicht „per Algorithmus“.
6. Der zentrale Denkfehler hinter dem Text
Der Autor denkt implizit:
„Mehr Rechenleistung = totale digitale Kontrolle“
Das ist falsch.
In der realen IT-Sicherheit gilt:
Zugriff > Rechenleistung
Fehlkonfiguration > Kryptografie
Menschen > Algorithmen
90 % aller erfolgreichen Angriffe:
Phishing
Social Engineering
schlecht konfigurierte Systeme
bekannte Sicherheitslücken
Nicht: „zu schwache Mathematik“.
7. Was man realistisch sagen kann
✔️ Richtig:
Quantencomputer werden bestimmte Kryptosysteme brechen
Staaten bereiten sich darauf vor
Deshalb Post-Quantum-Kryptografie
❌ Falsch:
„Alles ist dann offen“
„Stromnetze können per Quantencomputer lahmgelegt werden“
„Digitale Prozesse kollabieren weltweit“
8. Kurzes Fazit
Der Text klingt technisch, ist aber inhaltlich:
50 % korrekt
50 % Science-Fiction-Alarmismus
Oder zugespitzt:
Ein Quantencomputer ist kein Generalschlüssel zur digitalen Welt, sondern ein sehr teurer Taschenrechner für spezielle Mathematik.
8. Kurzes Fazit
Der Text klingt technisch, ist aber inhaltlich:
50 % korrekt
50 % Science-Fiction-Alarmismus
Oder zugespitzt:
Ein Quantencomputer ist kein Generalschlüssel zur digitalen Welt, sondern ein sehr teurer Taschenrechner für spezielle Mathematik.
Gern deine Expertise dazu, falls du aus dem Bereich kommst. Gern auch in einem neuen Thread, falls dies hier zu weit geht.